Thứ Tư, 8 tháng 7, 2020

Cách ghép nhiều ảnh thành file pdf

PDF là định dạng file hỗ trợ chứa các văn bản và hình ảnh … Với tính năng bảo mật khá cao nên PDF được rất nhiều người sử dụng để lưu trữ văn bản. Nhờ vào độ phổ biến này mà bạn dễ dàng tìm kiếm được một tài liệu quan trọng được định dạng file PDF. File PDF có một ưu điểm, cũng là nhược điểm: đó là khó chỉnh sửa. Hôm nay, toiyeuit.com xin giới thiệu các cách nối file PDF, ghép file PDF nhanh chóng, thuận tiện và dễ dàng nhất.

Khi bạn muốn ghép nhiều file ảnh thành 1 file pdf thì đây là phần mềm có thể giúp bạn. Image to Pdf Converter Free - đúng như cái tên của nó, sinh ra là để convert file ảnh thành file pdf. Nó hoàn toàn miễn phí.

Bước 1: Tải file phần mềm về máy:


Tải về tại đây: Tải file

Bước 2: Hướng dẫn sử dụng phần mềm ghép ảnh thành file pdf


  • Mở file chương trình:


Sau khi tải file và cài đặt, ngoài desktop có biểu tượng phần mềm Image to PDF converter Free như sau:

Lưu file ảnh thành file PDF miễn phí

Mở phần mềm này lên bằng cách kích đúp vào biểu tượng Image to PDF Converter Free ta được như sau:


  • Chọn Các file ảnh cần ghép thành file pdf


Sau khi chọn add file, các bạn tìm đến đường dẫn những ảnh mà bạn muốn ghép lại thành file PDF giống như trong hình sau:


Các bạn nên đặt tên ảnh theo thứ tự các trang giống mình và đặt tên không có dấu tiếng Việt nhé. Các bạn lựa chọn những file muốn ghép thành file PDF rồi ấn Open.

  • Hoàn thành,

    save file vào ổ cứng


Sau khi chọn Open thì danh sách các file ảnh mà các bạn muốn ghép sẽ được hiện giống hình trên,  Sau đó các bạn chọn Convert để tiến hành ghép các file đã chọn thành file pdf. Sau khi chọn Convert thì nó sẽ hỏi đường dẫn bạn muốn lưu file PDF đó. Các bạn chọn nơi lưu là được.

Link Download Phần mềm

[button color="red" size="small" link="http://v51.x8top.net/2107tmp/cf/soft/2013/9/ba/2/image-setup.exe" icon="fa-download" target="true"]Tải về[/button]

Tổng kết:


Trên đây là các cách đơn giản giúp bạn nối file PDF, ghép file PDF nhanh chóng, dễ dàng. Hy vọng với cách ghép file PDF mà toiyeuit.com chia sẻ, bạn sẽ không còn điên đầu khi phải ghép nối file PDF hay khi phải chia sẻ nhiều file PDF một lúc.

Nếu bạn cần chỉnh sửa file ảnh, hãy sủ dụng phần mềm Adobe Photoshop

Nếu bạn lỡ xóa nhầm file, hãy tham khảo cách khôi phục lại file bị xóa trên windows.

Hi vọng với những thủ thuật máy tính mà mình đưa ra, các bạn có thể làm chủ được máy tính của mình phục vụ cho công việc tốt hơn.

Chúc các bạn thành công!
Link: https://toiyeuit.com/cach-ghep-nhieu-anh-thanh-file-pdf/

Thứ Ba, 7 tháng 7, 2020

Hướng dẫn tiết kiệm pin cho Iphone bạn không thể bỏ qua

cách tiết kiệm pin cho iphone


Hệ điều hành iOS đã được nâng cấp và cải tiến rất nhiều, nhưng so với các hệ điều hành khác thì iOS ( iphone, ipad…) có vẻ ngốn pin nhanh hơn. Tùy vào mỗi phiên bản iOS mà người dùng cần có một chút kinh nghiệm sử dụng pin nhất định làm sao để đạt được hiệu quả cao nhất. Thay vì để chế độ như mặc định, hãy thao tác một vài điều chỉnh để có thể sử dụng pin Iphone được lâu hơn nhé. Bài viết có thể ứng dụng để tiết kiệm pin trên iphone 6, iphone 6, và cao hơn nữa

Hướng dẫn tiết kiệm pin cho Iphone bạn không thể bỏ qua


  1. Tắt airdrop


Airdrop có thể hiểu đơn giản là công cụ để bạn chia sẽ giữa các thiết bị của Apple về hình ảnh, video, ghi chú, địa chỉ web trong safari hay danh bạ mà không cần đến kết nối dây nhợi gì hết mà Airdrop hoạt động dựa trên Wifi hay Bluetooth của thiết bị. Airdrop chỉ được Apple tích hợp trên iPhone 5 trở về sau (5s,6, 6 Plus..) và các dòng iPad mini và iPad 4 trở về sau.


Tính năng này rất ít khi được sử dụng,  tắt tính năng này giúp tiết kiệm tốt pin cho iphone của bạn. Bạn tắt bằng cách kéo trung tâm kiểm soát (Control Center) lên và bấm 2 lần vào biểu tượng của AirDrop.


tiet-kiem-pin-iphone-1


  1. Tắt Bluetooth


Bluetooth trên iphone để kết nối tai nghe Bluetooth và tìm kiếm các thiết bị cận đó để Airdrop hoạt động được. Nhưng cũng giống như airdrop, Bluetooth rất ít khi chúng ta sử dụng đến vì vậy để tiết kiệm pin cho máy, chúng ta nên tắt Bluetooth đến khi cần hoạt động. Có rất nhiều trường hợp bạn vô tình bấm vào Bluetooth khi mở hoặc tắt Wifi hoặc bạn mở Bluetooth trước đó nhưng quên không tắt dẫn đến hao pin nhanh.


Để tắt Bluetooth nhanh, hãy kéo Trung tâm kiểm soát và sau đó nhấn vào biểu tượng Bluetooth để tắt.


tiet-kiem-pin-iphone-2


  1. Tắt dịch vụ vị trí, Tắt tính năng theo dõi nơi người dùng thường đến nhất, tắt 3G, tắt thông báo chứng khoán


3G/ 4G có thể tăng tốc độ tải dữ liệu nhưng nó cũng làm giảm tuổi thọ pin. Nếu không sử dụng kết nối này, hãy vào Cài đặt > Di Động > Thoại & Dữ liệu > Chuyển sang chế độ 2G.


tiet-kiem-pin-iphone-4


Nếu bạn không phải là người chơi chứng khoán và không có hứng thú với chứng khoán, thì thông tin chứng khoán liên tục cập nhật là điều không cần thiết và gây tốn pin. Hãy thực hiện tắt thông báo chứng khoán bằng cách vào Cài đặt > Cài đặt chung >Làm mới ứng dụng trong nền > Chứng khoán > OFF.


Định vị toàn cầu đã trở thành dịch vụ không thể thiếu trên smartphone nhằm hỗ trợ người dùng dẫn đường, tìm kiếm địa điểm… Tuy nhiên, tính năng này cũng tiềm ẩn nhiều nguy hại xung quanh quyền riêng tư, bảo mật cho người dùng. Nếu bạn không muốn sử dụng tính năng này, bạn có thể tắt đi để bảo vệ quyền riêng tư, nâng cao bảo mật đồng thời để tiết kiệm pin.


Vào Cài đặt > Riêng tư (Privacy) > Dịch vụ địa điểm (Location Services) chọn các ứng dụng không muốn chia sẻ vị trí để tắt.


tiet-kiem-pin-iphone-5


Lưu ý: Khi đi ra ngoài, bạn không nên tắt dịch vụ định vị vì  khi tắt dịch vị định vị thì mình sẽ không định vị máy khi máy bị thất lạc và các ứng dụng cần đến xác định vị trí cung sẽ không hoạt động.


Để tắt tính năng theo dõi nơi người dùng thường đến nhất, giống với trên iOS 7, trên iOS 8 bạn cũng nên tắt tính năng này đi bằng cách vào Cài đặt > Riêng tư > Dịch vụ vị trí > Dịch vụ hệ thống (System Services) > Chọn và chọn tắt.


tiet-kiem-pin-iphone-6


  1. Tắt hoặc điều chỉnh các ứng dụng bạn ít dùng đến hoặc không cần cập nhật thường xuyên


Tắt tự động cập nhật các ứng dụng mới trên iTunes&App Store: Nếu không muốn việc cập nhật các ứng dụng mộ cách tự động hãy tắt đi để tiết kiệm pin bằng cách vào Setting > iTunes & App Store > Bên dưới mục Automatic Downloads , tắt bỏ tùy chọn dành cho Music, Apps và Updates.


tiet-kiem-pin-iphone-7


Tắt Siri: Tính năng này chủ yếu giành cho những người am hiểu tiếng anh, bạn không cần sử dụng đến nó hãy tắt đi để tiết kiệm pin bằng cách vào Cài đặt > Cài đặt chung > Siri và tắt.


tiet-kiem-pin-iphone-8


Tắt/ giảm thời gian cập nhật email: Nếu bạn là dân văn phòng, cả ngày ngồi máy tính và làm việc với email thì hãy lựa chọn giảm thời gian cập nhật email trên điện thoại để tiết kiệm pin. Vì nếu bạn chưa thay đổi thì mail của bạn sẽ được cập nhật 15 phút 1 lần, bạn không cần sử dụng đến mail nhiều có thể nâng lên 30 phút, 1 tiếng hoặc thủ công để tiết kiệm pin hơn.


Thao tác: Vào Cài đặt > Mail, Danh bạ & Lịch > Lấy dữ liệu mới (Fetch New Data) và chọn thời gian dài hơn.


tiet-kiem-pin-iphone-9


Tắt các thông báo của các ứng dụng không cần thiết: Các ứng dụng, game thường xuyên thông báo sẽ gây tốn pin hơn nữa nhiều người còn cảm thấy khó chịu khi có thông báo liên tục, hãy tắt nó đi bằng cách vào Cài đặt > Trung tâm thông báo (Notification Center) và tắt thông báo của các ứng dụng không cần thiết.


Tắt tỉ lệ % Pin: Hiển thị tỉ lệ % pin cũng làm iPhone của chúng ta hao pin đi phần nào, hãy tắt ứng dụng này đi nếu bạn thấy nó không cần thiết nhé.


Thao tác: vào Cài đặt > Cài đặt chung > Sử dụng (Usage) và vô hiệu hóa Tỷ lệ % pin.


tiet-kiem-pin-iphone-10


  1. Điều chỉnh độ sáng màn hình


Độ sáng màn hình cao khiến iPhone nhanh hết pin. Nếu máy sắp hết pin, hãy kéo Trung tâm Kiểm soát từ dưới lên và giảm độ sáng màn hình đến mức tối thiểu.


Ngoài ra, bạn có thể bật độ sáng tự động để thiết bị có thể tùy chỉnh tùy vào môi trường bằng cách: Vào Cài đặt > Màn hình & Độ sáng kích hoạt Độ sáng Tự động.


tiet-kiem-pin-iphone-11


Hình nền động khiến thiết bị trông đẹp hơn, bắt mắt hơn nhưng cũng là nguyên nhân khiến iPhone tốn pin, vì vậy bạn nên sử dụng hình nền tĩnh nếu muốn dùng pin được dài thời gian hơn nhé.


Thao tác: vào Cài đặt > Hình nền > Chọn Hình nền Tĩnh.


tiet-kiem-pin-iphone-12


Có ứng dụng tiết kiệm pin cho iphone nào không? đây là câu câu hỏi nhiều bạn đọc đặt ra, tuy nhiên thực tế không có ứng dụng tiết kiệm pin nào chạy  hiệu quả cả. Thậm chỉ còn gây tốn pin hơn cho Iphone khiến iphone của bạn hết pin nhanh hơn. => app tiết kiệm pin cho iphone chỉ là "mơ ước".

Tốt nhất bạn nên tắt các ứng dụng không cần thiết hoặc giảm độ sáng màn hình để tiết kiệm pin, đặc biệt lúc pin gần hết.

Xem thêm:

12 mẹo iPhone hay bạn đừng bỏ lỡ

Cách phát lặp lại video YouTube trên Điện thoại, Máy tính.


Link: https://toiyeuit.com/huong-dan-tiet-kiem-pin-cho-iphone-ban-khong-the-bo-qua/

Các lỗ hổng giao thức Internet di động mới cho phép tin tặc nhắm vào người dùng 4G / 5G


Mạng di động 5G

Các lỗ hổng tác động cao trong giao thức truyền thông hiện đại được sử dụng bởi các nhà khai thác mạng di động (MNOs) có thể bị khai thác để chặn dữ liệu người dùng và thực hiện các cuộc tấn công mạo danh, lừa đảo và từ chối dịch vụ (DoS), cảnh báo một nghiên cứu mới được công bố.

Những phát hiện này là một phần của một lỗ hổng mới trong báo cáo LTE và 5G Networks 2020 được công bố bởi công ty an ninh mạng có trụ sở tại Luân Đôn vào tuần trước.

"Bài viết này bao gồm các kết quả đánh giá an ninh được thực hiện trong khung thời gian 2018 2018 thay mặt cho 28 nhà khai thác viễn thông ở châu Âu, châu Á, châu Phi và Nam Mỹ."

Được gọi là Giao thức đường hầm GPRS (GTP), tiêu chuẩn truyền thông dựa trên Giao thức Internet (IP) bị ảnh hưởng xác định một bộ quy tắc điều chỉnh lưu lượng dữ liệu trên các mạng 2G, 3G và 4G.


Nó cũng tạo nền tảng cho mạng lõi GPRS và lõi kế tiếp Evolve Packet (EPC), do đó người dùng có thể tiếp tục kết nối với Internet trong khi di chuyển từ nơi này sang nơi khác.

"Giao thức GTP chứa một số lỗ hổng đe dọa cả nhà khai thác di động và khách hàng của họ", công ty cho biết, "Do đó, kẻ tấn công có thể can thiệp vào thiết bị mạng và rời khỏi toàn bộ thành phố mà không liên lạc, mạo danh người dùng để truy cập các tài nguyên khác nhau và sử dụng dịch vụ mạng với chi phí của nhà điều hành hoặc thuê bao. "
hack mạng di động


Lỗ hổng chính xuất phát từ thực tế là giao thức không kiểm tra vị trí thực tế của người đăng ký, do đó gây khó khăn cho việc xác minh xem lưu lượng truy cập đến có hợp pháp hay không.

Một vấn đề kiến ​​trúc thứ hai nằm trong cách xác thực thông tin đăng ký của người đăng ký, do đó cho phép các tác nhân xấu giả mạo nút hoạt động như một Node (Cung cấp dịch vụ hỗ trợ GPRS).

Liên quan nhiều hơn là khả năng gian lận và mạo danh, trong đó kẻ tấn công tận dụng một định danh bị xâm phạm để sử dụng Internet di động với chi phí hợp pháp của người dùng.
v


Trong một kịch bản thay thế, một tác nhân độc hại có thể chiếm quyền điều khiển dữ liệu phiên của người dùng có chứa số nhận dạng có liên quan (ví dụ: số điện thoại) của một thuê bao thực để mạo danh cá nhân đó và truy cập Internet.

"Các cuộc tấn công này cũng có thể được sử dụng bởi một MNO không trung thực để tạo lưu lượng chuyển vùng, với việc MNO (giả mạo) tính phí một nhà khai thác khác cho hoạt động chuyển vùng không tồn tại của các thuê bao của nhà khai thác đó", báo cáo cho biết.

"Trên tất cả các mạng được thử nghiệm, có thể sử dụng Internet di động với chi phí của cả các thuê bao khác và nhà mạng."


Với các mạng 5G sử dụng EPC làm mạng lõi cho truyền thông không dây, Tích cực cho biết họ cũng dễ bị tấn công giả mạo và tiết lộ.

Họ nói thêm rằng mọi mạng được kiểm tra đều dễ bị từ chối dịch vụ đối với thiết bị mạng, do đó ngăn các thuê bao hợp lệ kết nối với Internet và dẫn đến gián đoạn dịch vụ thông tin di động.

Các nhà nghiên cứu cho biết: "Mất thông tin liên lạc đặc biệt nguy hiểm đối với mạng 5G, bởi vì các thuê bao của nó là các thiết bị IoT như thiết bị công nghiệp, Nhà thông minh và cơ sở hạ tầng thành phố".
hack mạng di động


Để giảm thiểu các vấn đề bảo mật, hãng đang kêu gọi các nhà khai thác thực hiện lọc IP dựa trên danh sách trắng ở cấp độ GTP, ngoài việc tuân theo các khuyến nghị bảo mật của GSMA để phân tích lưu lượng truy cập trong thời gian thực, cũng như thực hiện các hành động để chặn hoạt động bất hợp pháp.

"Bảo mật phải là ưu tiên trong thiết kế mạng", báo cáo kết luận. "Điều này là đúng đắn hơn bao giờ hết khi các nhà khai thác bắt đầu giải quyết việc xây dựng mạng 5G."

"Những nỗ lực để thực hiện bảo mật như là một suy nghĩ ở các giai đoạn sau có thể tốn kém hơn nhiều: các nhà khai thác có thể sẽ cần phải mua thêm thiết bị, tốt nhất. Tệ nhất, các nhà khai thác có thể bị mắc kẹt với các lỗ hổng bảo mật dài hạn không thể khắc phục sau này."


xem thêm:

Fault tolerance là gì

Đặt mật khẩu truy cập cho WordPress wp-admin
Link: https://toiyeuit.com/cac-lo-hong-giao-thuc-internet-di-dong-moi-cho-phep-tin-tac-nham-vao-nguoi-dung-4g-5g/

Thứ Sáu, 3 tháng 7, 2020

Đặt mật khẩu truy cập cho Wordpress wp-admin

Bảo vệ thư mục wp-admin và wordpress dashboard bằng file .htaccess là một "thủ tục" quan trọng trong khi dựng site. Nếu hacker có thể truy cập vào wordress dashboard, họ có thể phá hoại mọi công sức của bạn. Một lớp bảo vệ dưới máy chủ có thể ngăn truy cập trái phép vào wordpress, ngoài ra còn bảo vệ nó khỏi các lỗ hổng zero-day trong các tập lệnh wp-admin.

Bài viết này trình bày cách bảo vệ wp-admin bằng HTTP authentication. Lớp bảo vệ bổ xung này sẽ ngăn truy cập trái phép vào các file trong wp-admin folder.

Các bước thực hiện đặt mật khẩu truy cập cho WordPress wp-admin folder.


Tạo file .htpasswd chứa mật khẩu bảo vệ wp-admin folder.


Để đặt mật khẩu bảo vệ cho Wordpress Admin bạn phải tạo Apache htpasswd file. File .htpasswd là một tệp chứa thông tin username và password sử dụng cho việc xác minh đăng nhập vào server. Để tạo file htpasswd bạn có thể dùng công cụ online hoặc tham khảo bài viết cách tạo file Apache htpasswd.

Tạo Apache htaccess file


Sau khi có file htpasswd, bạn phải tạo file .htaccess vào upload vào thư mục wp-admin trên webhosting. Nếu trên host chưa có file .htaccess bạn cần tạo mới. Nếu đã có file .htpassword bạn cần backup file đó và chỉnh sửa lại.

Lưu ý: Nếu bạn upload file lên host bằng FTP client, thi thoảng không thấy file .htaccess. Để kiểm tra bạn phải bật tính năng xem file ẩn trên FTP client.

Một vài hệ điều hành như windows không cho tạo file .htaccess. Khi đó hãy dùng notepad++ để tạo file sau đó thêm nội dung vào file .htaccess như sau:
# enable basic authentication
AuthType Basic
# this text is displayed in the login dialog
AuthName “Restricted Area”
# The absolute path of the Apache htpasswd file. You should edit this
AuthUserFile /path/to/.htpasswd
# Allows any user in the .htpasswd file to access the directory
require valid-user

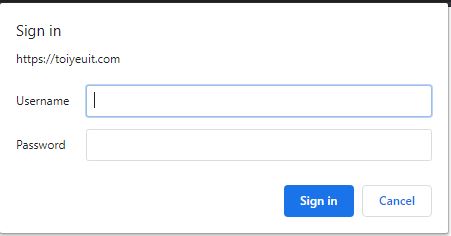
Lưu file lại và upload nó vào thư mục Wordpress wp-admin của website. Sau khi hoàn thành, mọi truy cập đến http://[yourdomain.com]/wp-admin, hay login vào WordPress Dashboard đều phải qua bước đăng nhập mật khẩu. Bên dưới là ảnh chụp màn hình xác thực đăng nhập vào wp-admin

bảo vệ wordpress wp-admin bằng http basic authentication

Chú ý: Basic HTTP authentication dễ thiết lập và sử dụng. Tuy nhiên cần lưu ý là nó gửi dữ liệu lên internet bằng Base64 Encoded và plain text. Nếu muốn tăng bảo mật bạn nên sử dụng kết nối HTTPS.

Những lỗi thường gặp khi sử dụng HTTP authentication


Theo các bước trên để bảo vệ thư mục wp-admin của bạn là khá đơn giản. Nếu sau cài HTTP authentication, bạn truy cập thư mục wp-admin và gặp lỗi HTTP 500. Đây là lỗi máy chủ nội bộ, hãy kiểm tra đường dẫn AuthUserFile. (hãy chỉ định đường dẫn tuyệt đối trong thư mục máy chủ).

Cho phép sử dụng chức năng Ajax từ front end


Một số WordPress Plugins sử dụng Ajax. Nếu bạn dùng các Plugins này thì phải cho phép truy cập file admin-ajax.php trong thực mục wp-admin. Mở file .htaccess mới tạo và thêm nội dung sau:
<Files admin-ajax.php>
Order allow,deny
Allow from all
Satisfy any
</Files>

Tổng kết


Qua bài viết bạn đã có thể bảo vệ WordPress wp-admin folder bằng mật khẩu. Nên đặt mật khẩu có độ phức tạp cao để không bị tấn công dò mật khẩu. Nếu bạn chưa biết cài wordpress. Hãy tham khảo: Hướng dẫn cài wordpress để tự cài cho mình một website blog nhé!

Chúc các bạn thành công!
Link: https://toiyeuit.com/dat-mat-khau-truy-cap-cho-wordpress-wp-admin/

Thứ Năm, 2 tháng 7, 2020

Hình ảnh Docker Chứa phần mềm độc hại mã hóa được phân phối qua Docker Hub


Với việc Docker trở nên phổ biến như một dịch vụ để đóng gói và triển khai các ứng dụng phần mềm, các tác nhân độc hại đang tận dụng cơ hội để nhắm mục tiêu các điểm cuối API bị phơi bày và tạo ra các hình ảnh bị nhiễm phần mềm độc hại để tạo điều kiện cho các cuộc tấn công từ chối dịch vụ phân tán (DDoS) và khai thác tiền điện tử.

Theo báo cáo được công bố bởi nhóm tình báo mối đe dọa Đơn vị 42 của Palo Alto Networks, mục đích của những hình ảnh Docker này là để tạo tiền bằng cách triển khai một công cụ khai thác tiền điện tử bằng cách sử dụng các container Docker và tận dụng kho lưu trữ Docker Hub để phân phối các hình ảnh này.

"Các container Docker cung cấp một cách thuận tiện cho phần mềm đóng gói, điều này thể hiện rõ qua tỷ lệ chấp nhận ngày càng tăng của nó", các nhà nghiên cứu của Đơn vị 42 cho biết. "Điều này, kết hợp với khai thác tiền xu, giúp một diễn viên độc hại dễ dàng phân phối hình ảnh của họ cho bất kỳ máy nào hỗ trợ Docker và ngay lập tức bắt đầu sử dụng tài nguyên tính toán của nó để mã hóa."

Docker là một giải pháp nền tảng (PaaS) nổi tiếng dành cho Linux và Windows, cho phép các nhà phát triển triển khai, kiểm tra và đóng gói các ứng dụng của họ trong một môi trường ảo có chứa - theo cách cô lập dịch vụ khỏi hệ thống máy chủ họ chạy tiếp

Xem thêm: Ứng dụng TrickBot Mobile vượt qua 2 Authent Xác thực nhân tố cho dịch vụ Net Bank

Tài khoản Docker Hub hiện đã bị gỡ xuống, được đặt tên là "azurenql", bao gồm tám kho lưu trữ sáu hình ảnh độc hại có khả năng khai thác Monero, một loại tiền điện tử tập trung vào quyền riêng tư.

Tác giả phần mềm độc hại đằng sau các hình ảnh đã sử dụng tập lệnh Python để kích hoạt hoạt động mã hóa và lợi dụng các công cụ ẩn danh mạng như ProxyChains và Tor để trốn tránh phát hiện mạng.

Mã khai thác tiền xu trong hình ảnh sau đó khai thác sức mạnh xử lý của các hệ thống bị nhiễm để khai thác các khối.


Các hình ảnh được lưu trữ trên tài khoản này đã được thu thập hơn hai triệu lần kể từ khi bắt đầu chiến dịch vào tháng 10 năm 2019, với một trong những ID ví được sử dụng để kiếm được hơn 525,38 XMR (36.000 đô la).

Máy chủ Docker tiếp xúc được nhắm mục tiêu với phần mềm độc hại DDoS


Đó không phải là tất cả. Trong một hoạt động quét hàng loạt mới được các nhà nghiên cứu của Trend Micro phát hiện, các máy chủ Docker không được bảo vệ đang được nhắm mục tiêu với ít nhất hai loại phần mềm độc hại khác nhau - XOR DDoS và Kaiji - để thu thập thông tin hệ thống và thực hiện các cuộc tấn công DDoS.

Các nhà nghiên cứu cho biết: "Những kẻ tấn công thường sử dụng các botnet để thực hiện các cuộc tấn công vũ phu sau khi quét các cổng Secure Shell (SSH) và Telnet mở". "Bây giờ, họ cũng đang tìm kiếm các máy chủ Docker với các cổng bị lộ (2375)."

Điều đáng chú ý là cả XOR DDoS và Kaiji đều là các trojan Linux được biết đến với khả năng thực hiện các cuộc tấn công DDoS, sau đó được viết hoàn toàn từ đầu bằng cách sử dụng ngôn ngữ lập trình Go để nhắm mục tiêu các thiết bị IoT thông qua cưỡng bức SSH.

Chủng phần mềm độc hại XOR DDoS hoạt động bằng cách tìm kiếm các máy chủ có cổng API Docker bị lộ, sau đó gửi lệnh để liệt kê tất cả các vùng chứa được lưu trữ trên máy chủ đích và sau đó thỏa hiệp chúng với phần mềm độc hại XORDDoS.

Xem thêm: Hướng dẫn khôi phục dữ liệu trên Windows 10 khi bấm shift+delete chi tiết

Tương tự, phần mềm độc hại Kaiji quét internet cho các máy chủ có cổng 2375 bị lộ để triển khai bộ chứa ARM lừa đảo ("linux_arm") thực thi nhị phân Kaiji.

Các nhà nghiên cứu cho biết: "Trong khi cuộc tấn công XoS DDoS xâm nhập vào máy chủ Docker để lây nhiễm tất cả các container được lưu trữ trên đó, thì cuộc tấn công Kaiji triển khai vùng chứa của chính nó sẽ chứa phần mềm độc hại DDoS của nó", các nhà nghiên cứu cho biết, lưu ý sự khác biệt giữa hai biến thể phần mềm độc hại.

Ngoài ra, cả hai phần mềm độc hại đều thu thập các chi tiết như tên miền, tốc độ mạng, số nhận dạng quy trình của các quy trình đang chạy và thông tin về CPU và mạng cần thiết để thực hiện một cuộc tấn công DDoS.

"Các tác nhân đe dọa đằng sau các biến thể phần mềm độc hại liên tục nâng cấp sáng tạo của họ với các khả năng mới để họ có thể triển khai các cuộc tấn công của họ chống lại các điểm xâm nhập khác", các nhà nghiên cứu kết luận.

"Vì chúng tương đối thuận tiện để triển khai trên đám mây, các máy chủ Docker đang trở thành một lựa chọn ngày càng phổ biến đối với các công ty. Tuy nhiên, những điều này cũng khiến chúng trở thành mục tiêu hấp dẫn cho tội phạm mạng, những người luôn tìm kiếm các hệ thống mà chúng có thể khai thác."

Chúng tôi khuyên người dùng và các tổ chức chạy phiên bản Docker ngay lập tức kiểm tra xem họ có phơi bày các điểm cuối API trên Internet hay không, đóng các cổng và tuân thủ các thực tiễn tốt nhất được đề xuất.


Xem thêm: Lỗ hổng Bluetooth mới cho thấy hàng tỷ thiết bị cho tin tặc
Link: https://toiyeuit.com/hinh-anh-docker-chua-phan-mem-doc-hai-ma-hoa-duoc-phan-phoi-qua-docker-hub/

Microsoft phát hành bản cập nhật Windows khẩn cấp để vá hai lỗ hổng quan trọng


cập nhật bảo mật windows

Microsoft hôm qua đã lặng lẽ phát hành các bản cập nhật phần mềm ngoài băng tần để vá hai lỗ hổng bảo mật có rủi ro cao ảnh hưởng đến hàng trăm triệu người dùng phiên bản Windows 10 và Server.

Cần lưu ý, Microsoft đã vội vã cung cấp các bản vá gần hai tuần trước khi bản cập nhật 'Bản vá thứ ba hàng tháng' sắp diễn ra vào ngày 14 tháng 7 sắp tới.

Điều đó có khả năng bởi vì cả hai lỗ hổng đều nằm trong Thư viện mã hóa Windows, một vectơ tấn công dễ dàng để các nạn nhân kỹ sư xã hội chạy các tệp phương tiện độc hại được tải xuống từ Internet.

Đối với những người không biết, Codec là một tập hợp các thư viện hỗ trợ giúp hệ điều hành Windows phát, nén và giải nén các phần mở rộng tệp âm thanh và video khác nhau.


Hai lỗ hổng bảo mật mới được tiết lộ, được gán CVE-2020-1425 và CVE-2020-1456, đều là các lỗi thực thi mã từ xa có thể cho phép kẻ tấn công thực thi mã tùy ý và điều khiển máy tính Windows bị xâm nhập.

Theo Microsoft, cả hai lỗ hổng thực thi mã từ xa đều nằm trong cách thư viện codec Microsoft Windows xử lý các đối tượng trong bộ nhớ.

Tuy nhiên, việc khai thác cả hai lỗ hổng đòi hỏi kẻ tấn công lừa người dùng chạy hệ thống Windows bị ảnh hưởng bằng cách nhấp vào tệp hình ảnh được chế tạo đặc biệt được thiết kế để mở với bất kỳ ứng dụng nào sử dụng Thư viện Codec tích hợp trong Windows.

Trong cả hai, CVE-2020-1425 quan trọng hơn vì việc khai thác thành công có thể cho phép kẻ tấn công thậm chí thu thập dữ liệu để thỏa hiệp hệ thống người dùng bị ảnh hưởng hơn nữa.

Lỗ hổng thứ hai, được theo dõi là CVE-2020-1456, được đánh giá là quan trọng và có thể cho phép kẻ tấn công thực thi mã tùy ý trên hệ thống Windows bị ảnh hưởng.

Tuy nhiên, không có lỗ hổng bảo mật nào được báo cáo là được biết đến công khai hoặc tích cực khai thác trong tự nhiên bởi tin tặc tại thời điểm Microsoft phát hành bản vá khẩn cấp.

Theo các cố vấn, cả hai lỗ hổng đã được Abdul-Aziz Hariri của Sáng kiến ​​Ngày không của Trend Micro báo cáo cho Microsoft và ảnh hưởng đến các hệ điều hành sau:
  • Phiên bản Windows 10 1709

  • Phiên bản Windows 10 1803

  • Phiên bản Windows 10 1809

  • Phiên bản Windows 10 1903

  • Phiên bản Windows 10 1909

  • Phiên bản Windows 10 2004

  • Máy chủ Windows 2019

  • Máy chủ Windows phiên bản 1803

  • Máy chủ Windows phiên bản 1903

  • Máy chủ Windows phiên bản 1909

  • Máy chủ Windows phiên bản 2004


Vì Microsoft không biết về bất kỳ yếu tố giải quyết hoặc giảm thiểu nào cho các lỗ hổng này, người dùng Windows được khuyến nghị mạnh mẽ triển khai các bản vá mới trước khi kẻ tấn công bắt đầu khai thác các vấn đề và thỏa hiệp hệ thống của họ.

Tuy nhiên, công ty đang tung ra các bản cập nhật bảo mật ngoài băng thông qua Microsoft Store, vì vậy người dùng bị ảnh hưởng sẽ được cập nhật tự động mà không yêu cầu thêm bất kỳ hành động nào.

Ngoài ra, nếu bạn không muốn đợi thêm một vài giờ hoặc một ngày, bạn có thể cài đặt ngay các bản vá bằng cách kiểm tra các bản cập nhật mới thông qua Microsoft Store.

Xem thêm: Ứng dụng TrickBot Mobile vượt qua 2 Authent Xác thực nhân tố cho dịch vụ Net Bank


Link: https://toiyeuit.com/microsoft-phat-hanh-ban-cap-nhat-windows-khan-cap-de-va-hai-lo-hong-quan-trong/

VirusTotal bổ sung phát hiện phần mềm độc hại dựa trên trí tuệ nhân tạo của Cynet


virustotal

VirusTotal, dịch vụ quét đa chống vi-rút nổi tiếng thuộc sở hữu của Google, gần đây đã công bố các khả năng phát hiện mối đe dọa mới mà nó bổ sung với sự trợ giúp của một công ty an ninh mạng của Israel.

VirusTotal cung cấp một dịch vụ trực tuyến miễn phí để phân tích các tệp và URL đáng ngờ để phát hiện phần mềm độc hại và tự động chia sẻ chúng với cộng đồng bảo mật. Với sự tấn công của các loại và mẫu phần mềm độc hại mới, các nhà nghiên cứu dựa vào phát hiện và chia sẻ nhanh chóng do VirusTotal cung cấp để giữ cho công ty của họ an toàn trước các cuộc tấn công.

VirusTotal dựa vào một dòng liên tục các khám phá phần mềm độc hại mới để bảo vệ các thành viên của mình khỏi thiệt hại đáng kể.

Cynet, người tạo ra nền tảng bảo vệ vi phạm tự trị, hiện đã tích hợp Công cụ phát hiện Cynet của mình vào VirusTotal.

Lợi ích của sự hợp tác này là gấp đôi. Đầu tiên, Cynet cung cấp trí thông minh về mối đe dọa tiên tiến của mạng đối tác VirusTotal từ công cụ phát hiện dựa trên ML (CyAI), chủ động bảo vệ các khách hàng của công ty trên toàn cầu.

CyAI là một mô hình phát hiện liên tục học hỏi và phát triển, thường xuyên đóng góp thông tin về các mối đe dọa mới không có sẵn trong VirusTotal. Mặc dù nhiều nhà cung cấp đang sử dụng các mô hình AI / ML, khả năng của các mô hình phát hiện các mối đe dọa mới rất khác nhau.

Có thể bạn quan tâm: Phần mềm độc hại ComRAT mới sử dụng Gmail để nhận lệnh và lọc dữ liệu

Cynet thường xuyên vượt trội so với các nền tảng phát hiện nguồn mở và bên thứ ba và thường được dựa vào các trường hợp ứng phó sự cố khi các mối đe dọa tiềm ẩn vẫn bị ẩn khỏi các giải pháp khác.

Ví dụ, Cynet gần đây đã tiến hành một cam kết Phản hồi sự cố cho một nhà cung cấp dịch vụ viễn thông lớn. Cynet đã phát hiện ra một số tệp độc hại không xuất hiện trong cơ sở dữ liệu VirusTotal.

Đóng góp thông tin về các tệp mới được phát hiện này giúp toàn bộ ngành công nghiệp của chúng tôi hoạt động tốt hơn và bảo vệ doanh nghiệp chống lại các cuộc tấn công mạng.

Thứ hai, Cynet sẽ tận dụng trí thông minh trong VirusTotal để thông báo cho mô hình CyAI của mình nhằm liên tục cải thiện khả năng phát hiện và độ chính xác của nó.

Cynet AI liên tục phát triển, liên tục học các bộ dữ liệu mới để cải thiện độ chính xác của nó và giảm tỷ lệ dương tính giả thấp. Việc so sánh các tệp bị CyAI phát hiện là độc hại với các tệp cũng bị các nhà cung cấp khác phát hiện là độc hại giúp xác nhận nhanh chóng các phát hiện của Cynet.

Xem thêm: Một phần mềm độc hại IoT Botnet mới nổi được phát hiện trong tự nhiên


Link: https://toiyeuit.com/virustotal-bo-sung-phat-hien-phan-mem-doc-hai-dua-tren-tri-tue-nhan-tao-cua-cynet/